【HarmonyOS API 26 】数字盾服务2.0:硬件级安全的随身虚拟U盾
当硬件U盾不再需要随身携带,每一台鸿蒙设备,都是你的专属金融级安全盾。
在金融转账、企业网银、电子签章等高可信场景中,传统物理U盾一直是核心安全屏障,但长期存在诸多痛点:硬件成本高、随身携带易遗失损坏;网页端使用需适配各类浏览器插件,兼容性差、运维成本高。
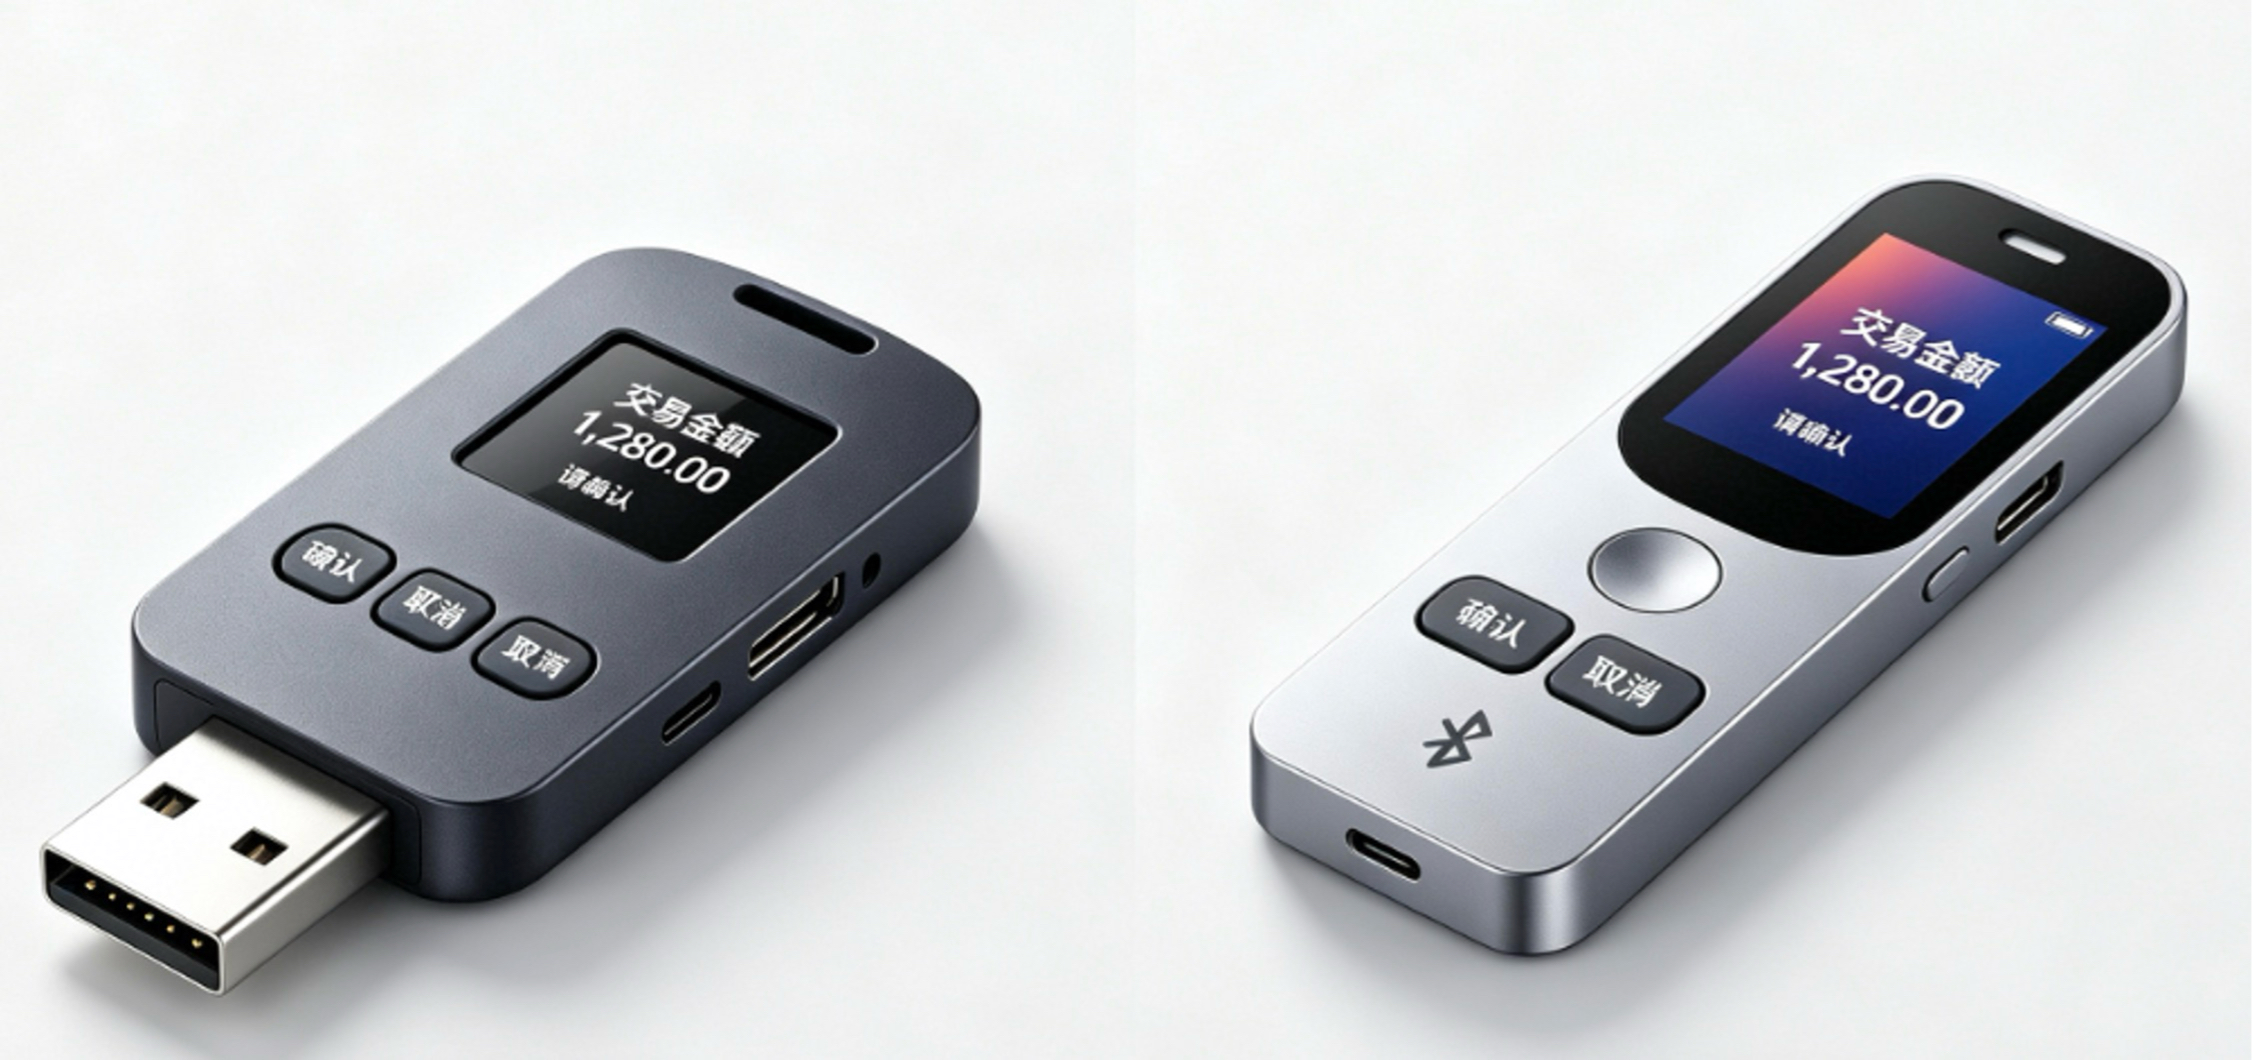
金融行业物理U盾和蓝牙KEY
针对行业短板,HarmonyOS SDK依托Device Security Kit设备安全套件,重磅升级数字盾服务2.0。该服务将传统物理U盾的安全能力深度内嵌至操作系统底层,以硬件级防护为核心,打破设备与场景壁垒,打造出全场景、零硬件、高合规的随身虚拟安全盾,实现“设备即护盾”的全新的既便捷又安全的用户体验。
数字盾服务:把专业U盾搬进鸿蒙系统底层
鸿蒙数字盾服务是系统原生的高安全可信服务,集成可信显示、输入、认证、签名四大核心能力,无需额外安装应用或外接硬件。系统通过标准化 API 封装 TEE 可信执行环境隔离安全硬件能力,也兼容支持SE 安全芯片的底层能力,覆盖密钥生成、安全签名、交易防护、PIN 码保护等全链路安全能力。开发者与安全厂商可直接复用系统能力搭建金融盾 SDK,无需从零研发安全底座,大幅降低金融级安全业务的开发门槛。
不同于普通应用层软件加密,数字盾的核心价值在于操作系统级的硬件隔离防护,从根源杜绝密钥泄露、界面劫持、交易篡改、网络钓鱼等风险,安全标准对标传统物理 U 盾且TUI能力等又有明显的安全优势。
国密二级数字签名:密钥生成、调用与签名全程受严格管控,需经 TUI 可信确认,搭配 PIN 码、指纹或人脸双重身份认证后方可执行。该能力通过国密二级认证,保障签名数据真实完整、操作不可抵赖,满足金融、政务合规要求。
TUI可信交互防护:PIN 码输入、交易金额、收款账户等核心敏感信息,均在 TEE 独立 TUI 安全图层渲染展示。该图层由底层硬件专属保护,禁止截屏,第三方应用无法劫持或篡改界面,真正实现 “所见即所签”,彻底规避交易篡改、界面钓鱼风险。
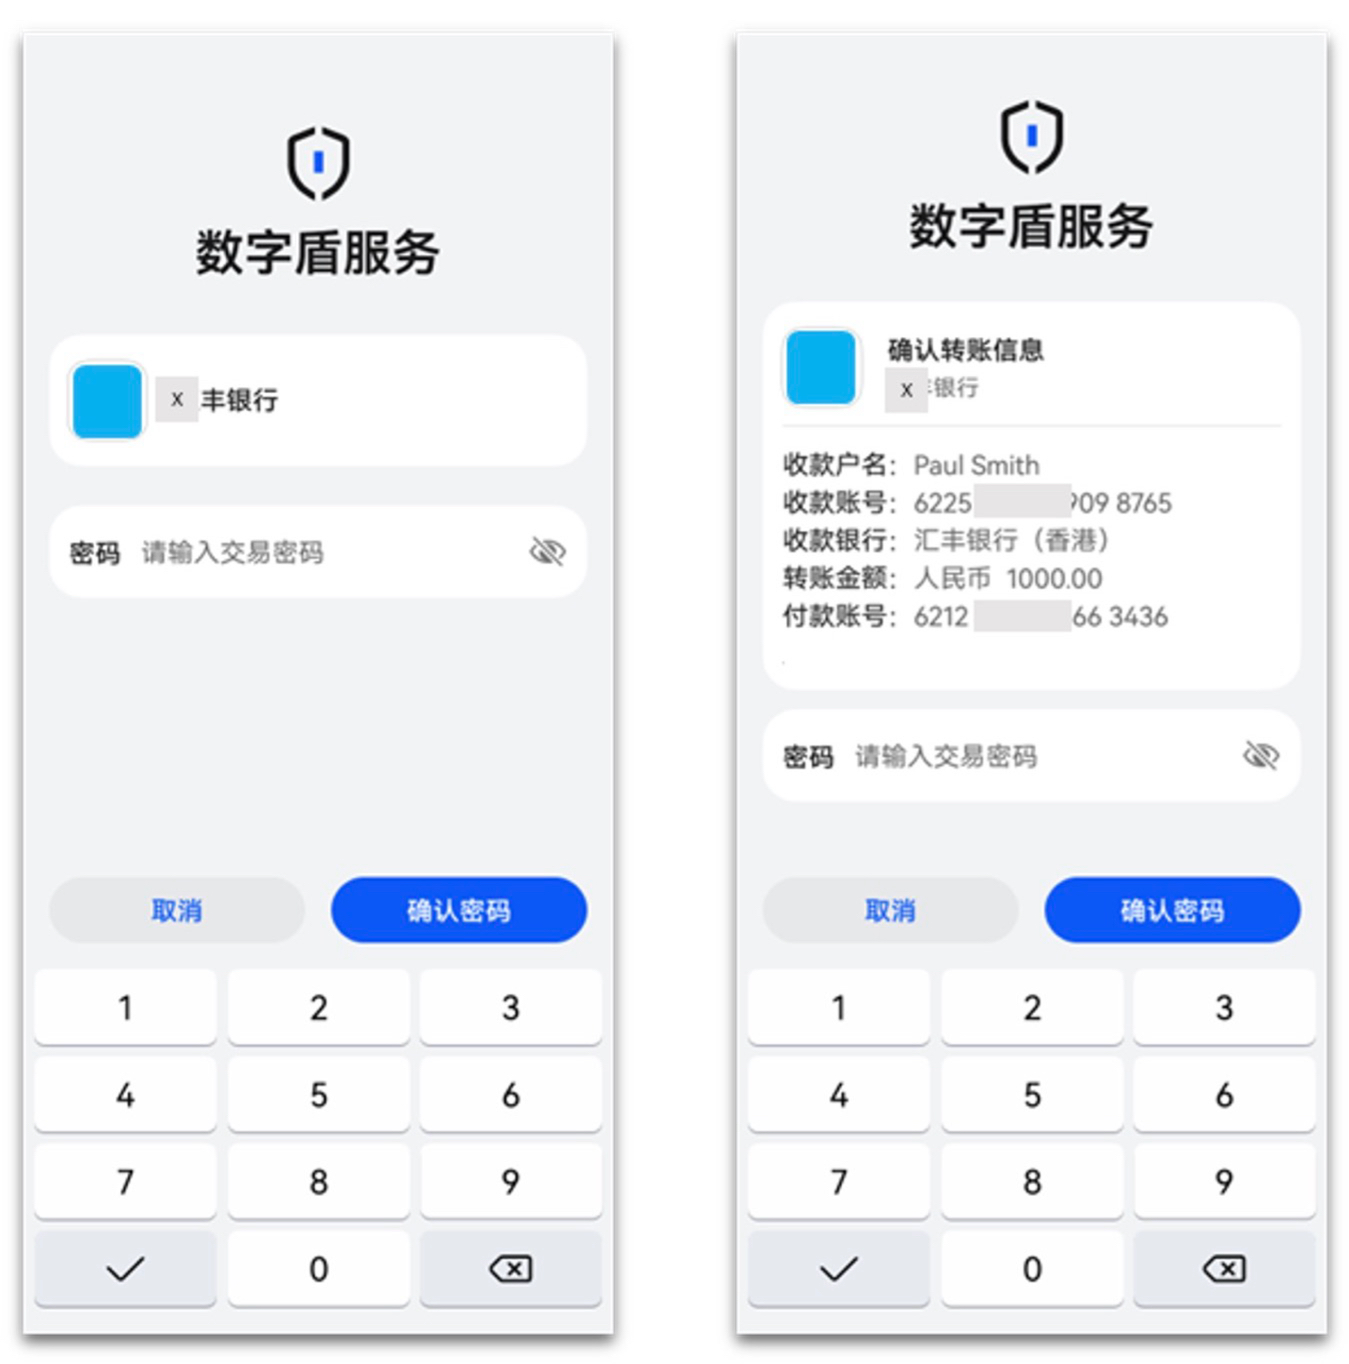
从1.0到2.0:全方位突破生态与场景局限
数字盾2.0完成跨越式升级,从手机专属工具迭代为鸿蒙全生态平台级安全服务,实现四大维度全面突破:
✅ 全设备覆盖:适配全系鸿蒙手机、首款鸿蒙PC及两款指定鸿蒙平板,实现手机、平板、电脑多终端通用;
✅ 硬件安全升级:部分高端机型原生支持与SE独立安全芯片适配,安全等级全面对标传统物理U盾,拉满硬件安全基线;
✅ 全场景适配:新增浏览器基于FIDO 2.0 WebAuthn标准的数字盾、鸿蒙元服务能力支持,覆盖轻量化新型使用场景;
✅ 全形态接入:兼容手机、平板、PC端APP、浏览器网页、鸿蒙元服务,一套安全能力贯穿全生态入口。
双硬件防护:TUI+SE 实现等效物理盾安全等级
数字盾2.0核心优势,是依托TUI可信图层+SE独立安全芯片双重硬件壁垒,构建远超普通软件加密的安全体系,真正达到等效物理U盾的防护能力。
TUI 可信图层守住交互安全入口,所有核心操作均在 TEE 可信执行环境中独立运行,与普通系统应用完全隔离,可从源头抵御恶意软件窃取认证信息、篡改交易界面、劫持操作流程等各类界面攻击风险。同时系统提供统一 TUI 界面模板,标准化渲染 PIN 输入与交易确认界面,降低开发者定制成本,规避界面安全漏洞。
SE 独立安全芯片是数字盾 2.0 对标物理 U 盾的核心,筑牢密钥安全壁垒。芯片具备硬件物理隔离、专属智能卡安全 OS、独立安全存储、抗高端硬件攻击、CC EAL5 + 高级别安全认证五大硬核特质,所有密钥生成与签名运算均在芯片内部完成,私钥永不导出,从根源杜绝密钥泄露风险。
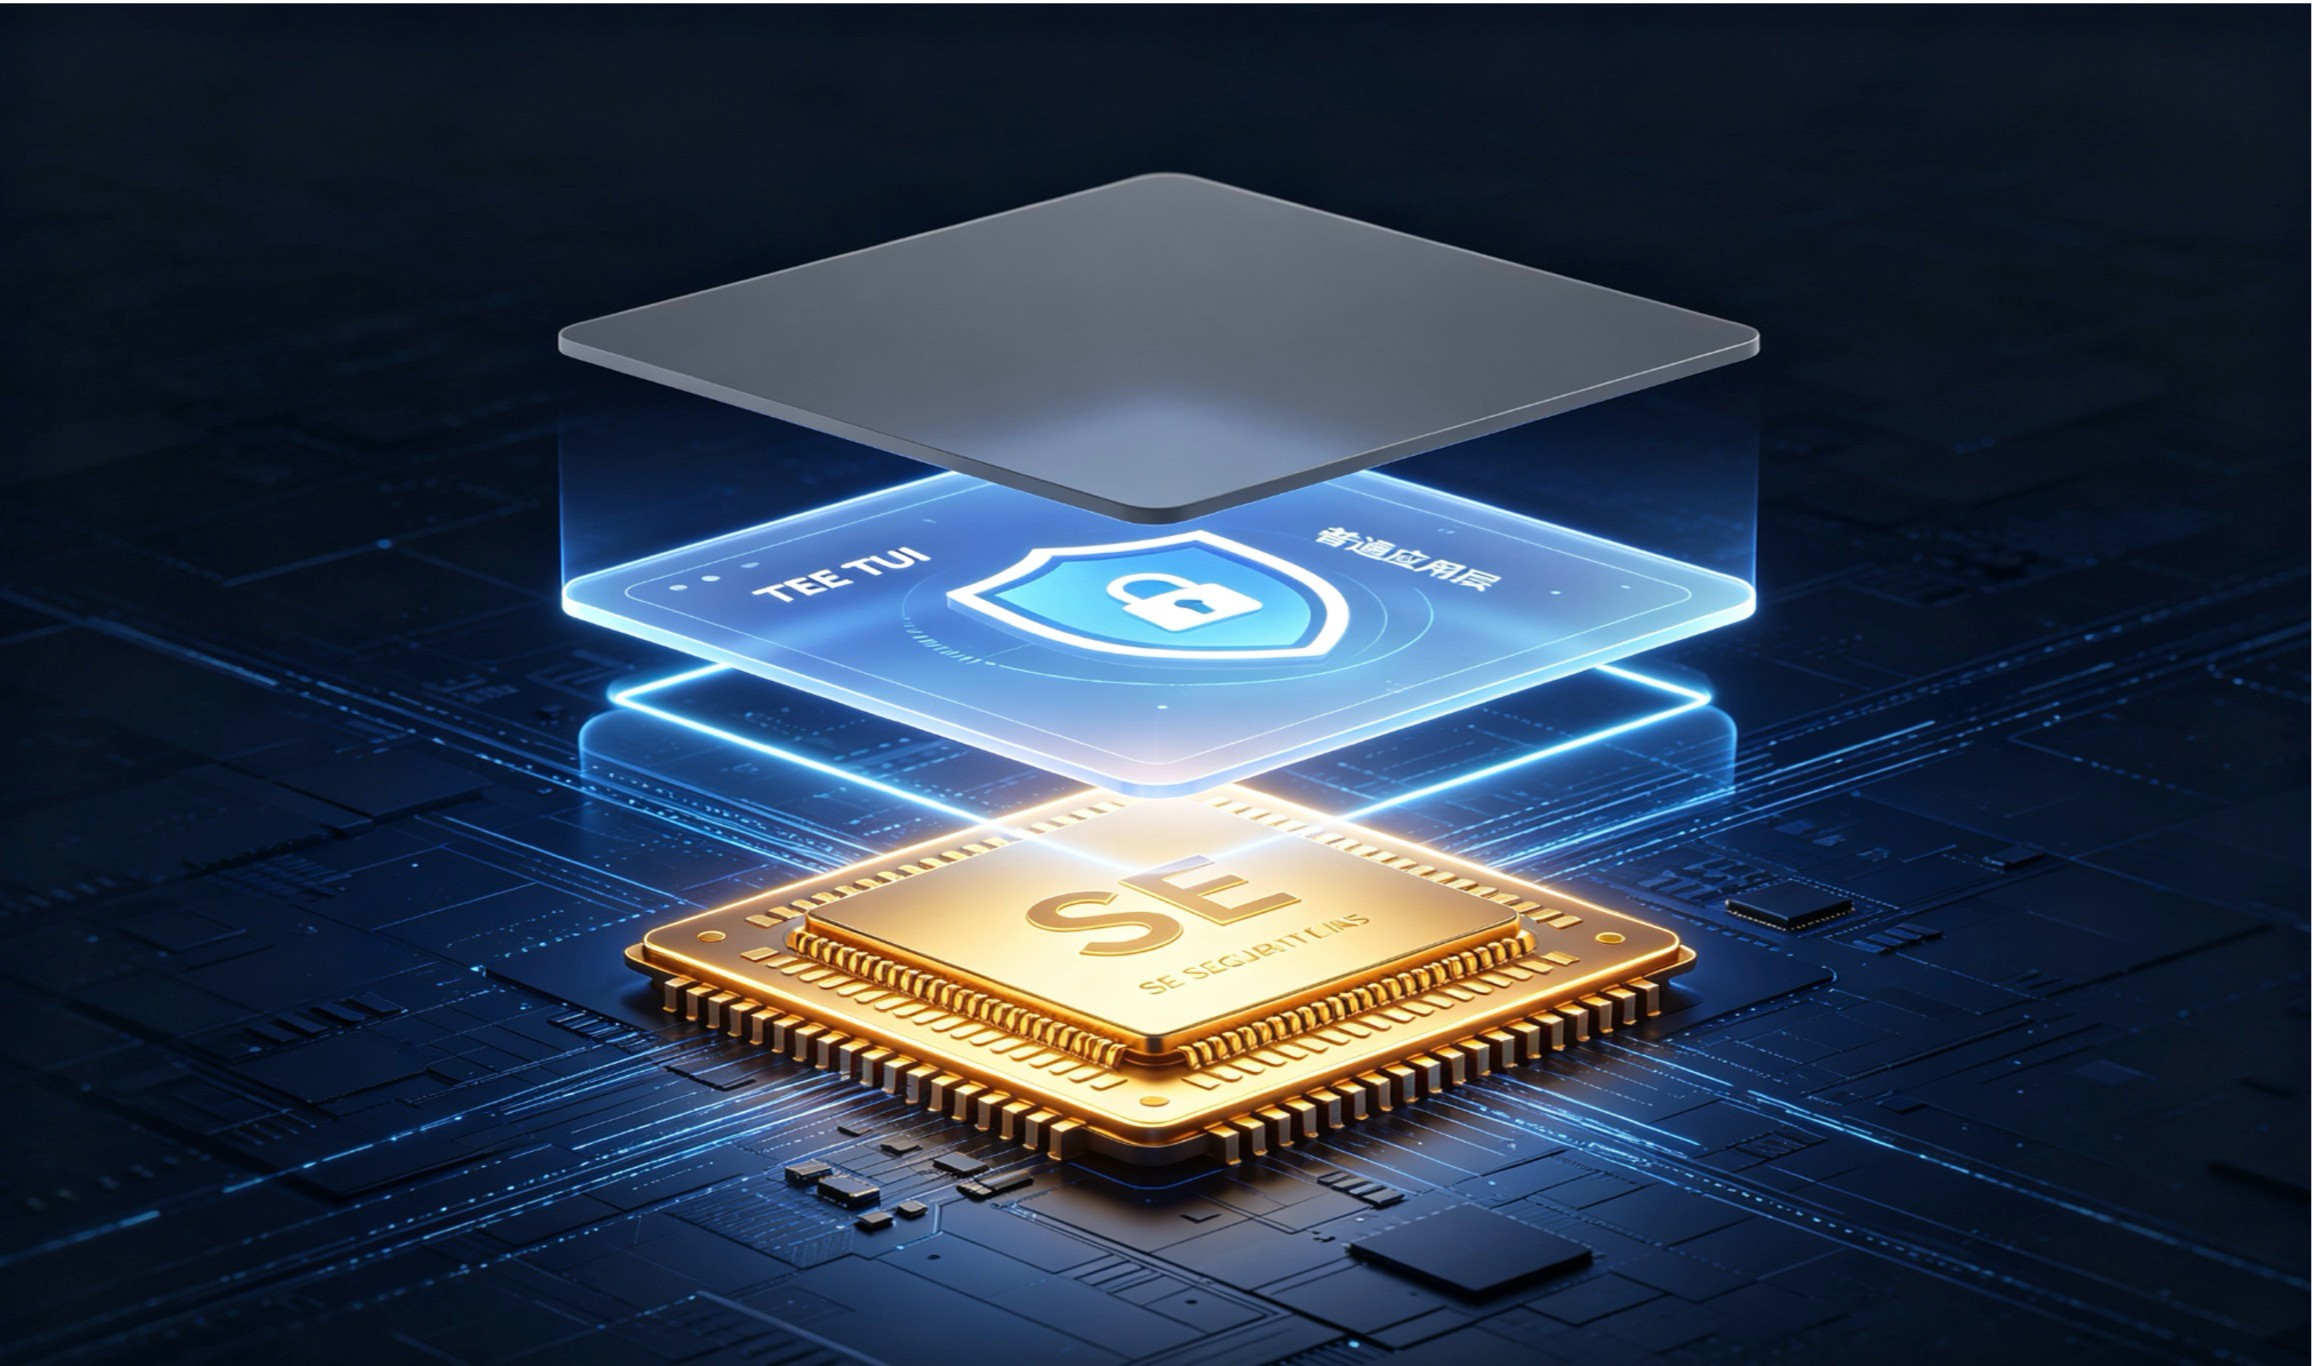
▲ 安全层级示意图:SE芯片、TEE安全环境与普通应用层硬件完全隔离
相较于传统物理 U 盾,数字盾 2.0 补齐了 “有密钥、无可信显示” 的短板,同时具备硬件级密钥防护与可信交互能力,安全体系更完整严谨。同时其基于 W3C 标准 FIDO2.0 WebAuthn 协议,支持双向 SSL 加密,网页端无需安装任何浏览器插件,彻底解决传统 U 盾插件适配繁琐、兼容性差的行业痛点,大幅降低金融机构运维适配成本。
四大核心应用场景,覆盖全维度安全需求
依托多终端、高安全、易适配的优势,数字盾2.0全面落地金融、企业办公、政务商务等核心场景,适配大多数高可信认证需求。
(一) 个人金融转账,替代传统短信验证码:短信验证码易被诈骗诱导泄露、被恶意应用劫持,安全隐患突出。数字盾2.0以硬件级强认证替代短信验证,交易需经过多层可信核验,凭据无法远程窃取篡改,全方位守护个人账户资金安全。
(二) 企业网银跨设备审批转账:针对企业PC网页办公场景,依托FIDO 2.0跨设备能力,PC端发起转账、审批指令后,仅需鸿蒙手机扫码,完成TUI认证即可签名确认,无需插拔硬件U盾,实现随时随地移动审批,适配现代化企业办公模式。
(三) 政务商务数字签章:可适配电子合同、公文签署、商务签章等场景,用户完成TUI PIN认证后即可执行合规签名。密钥受硬件级防护,签章不可伪造、不可抵赖,满足政务、商务合规标准。
(四) 分级安全软硬融合适配:支持数字盾与传统UKEY融合使用,搭建分级安全体系。高风险金融业务可选用SE级数字盾或物理UKEY,常规业务使用TEE级虚拟盾,按需匹配安全等级,兼顾安全性与办公效率。
重构数字安全认证新形态
鸿蒙数字盾2.0的革新,不止于优化使用体验,更在于通过 HarmonyOS SDK 将硬件级安全能力标准化开放,重构了数字安全服务的底层形态。以TUI守护可信交互、SE芯片筑牢密钥安全、FIDO标准打通跨设备场景、统一模板降低开发成本,彻底摆脱传统物理U盾的硬件束缚与适配难题。
未来,随着金融、政务场景的持续接入与终端生态的持续完善,这套系统原生、硬件级、全场景的数字盾安全服务,鸿蒙上将逐步替代传统物理U盾,成为数字时代可信认证的全新基础设施。
类型:广告
 X
-
 微博认证登录
-
 QQ账号登录
-
 微信账号登录
企业俱乐部
Copyright (C) 1997-2026 Chinabyte.com, All Rights Reserved
